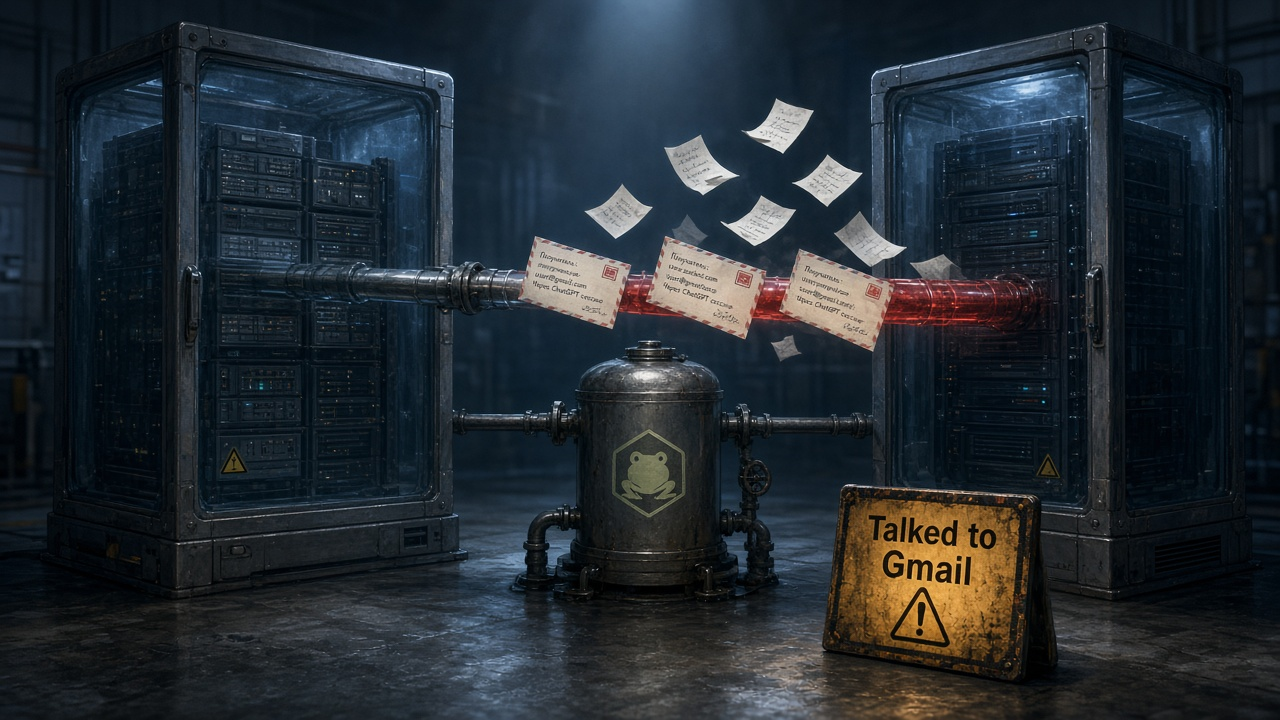
В ChatGPT нашли дыру, через которую чужая сессия могла вытащить данные из подключённого Gmail. В проверке хватило открыть подготовленный общий чат и отправить обычное сообщение. Ответ выглядел нормально, а письма параллельно утекали атакующему. Из предупреждений — плашка Talked to Gmail, причём уже после чтения почты.
Лазейкой оказался общий внутренний JFrog Artifactory. Контейнеры разных аккаунтов не видели интернет и друг друга, зато могли записывать и читать общие метаданные — получился служебный буфер для команд и украденных данных.
Канал нашли в июне, исследование опубликовали 8 сентября. К тому моменту лазейка уже не работала: OpenAI отключила тот экземпляр Artifactory. Но подключённые приложения лучше пересмотреть, а для нужных включить Always ask. Автоматическое «ну это просто чтение» здесь вышло с душком.